

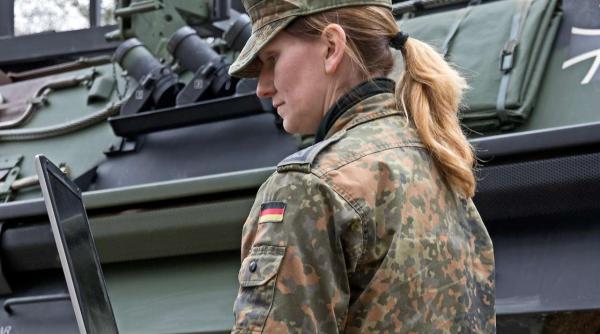
„Mai puțin Palantir” pe frontul european: Germania lansează propriul AI militar pentru a sparge monopolul tehnologic american
12 Noiembrie 2026
Atacul cibernetic a paralizat o serie de sisteme interne timp de peste zece zile și a determinat o reuniune de urgență a conducerii Comisiei, relatează Politico, care citează oficiali europeni și documente interne ale Comisiei Europene.
Politico a aflat că la începutul lunii noiembrie, serviciul de securitate cibernetică al instituțiilor UE, CERT-EU, a identificat o serie de hackeri care foloseau ARTEX, un instrument public bazat pe inteligență artificială, conceput pentru a găsi vulnerabilități în sistemele informatice.
Potrivit declarației unui oficial european, care a vorbit sub condiția anonimatului, Comisia Europeană a reușit probabil să oprească cea mai mare parte a atacului, dar consecințele acestuia rămân încă necunoscute.
„Comisia Europeană consideră că a reușit să limiteze cea mai mare parte a atacului, dar amploarea posibilelor pagube rămâne neclară”, a declarat sursa.
Ca răspuns la atacul cibernetic, Comisia Europeană a dezactivat temporar mai multe aplicații pentru a preveni răspândirea atacului. Întreruperile au durat mai mult de zece zile.
Purtătorul de cuvânt al Comisiei Europene, Thomas Rainier, a confirmat că instituția a fost vizată de o campanie cibernetică.
„Comisia Europeană a luat măsurile necesare ca răspuns la campania cibernetică detectată. Atacul a vizat sisteme individuale și, în conformitate cu practica noastră standard, i-am informat pe cei afectați ”, a declarat el.
Conform publicației, atacul cibernetic a perturbat funcționarea mai multor servicii digitale importante, în special cele ce ce gestionează activitatea de HR, acolo unde sunt gestionate datele personale ale angajaților.
Au fost afectate în special platforma Sysper HR, prin intermediul căreia angajații primesc fluturași de salariu, solicită concedii de odihnă și țin evidența orelor de lucru, precum și sistemul MyPMO, utilizat pentru rambursarea cheltuielilor medicale.
Ambele platforme au reluat operațiunile la începutul acestei săptămâni, dar Sysper a încetat temporar să funcționeze din nou pe 18 noiembrie. În plus, pe 17 noiembrie, au existat probleme cu serviciile de traducere ale Comisiei Europene.
Între timp, anchetatorii continuă să investigheze dacă atacatorii au obținut acces la datele personale ale angajaților. Incertitudinea cu privire la o posibilă scurgere de informații, potrivit unei surse de la Politico, explică informațiile limitate furnizate angajaților despre incident.
Conform publicației, din cauza gravității situației, conducerea Comisiei Europene a convocat o reuniune de urgență a celui mai înalt organism intern de gestionare a crizelor, Consiliul de Administrație Corporativă, la începutul lunii. În același timp, Departamentul de Servicii Digitale a intensificat verificările de securitate.
În plus, pe 18 noiembrie, comisarul european pentru tehnologie, Henna Virkkunen, și-a informat colegii despre măsurile luate pentru a răspunde atacului cibernetic în cadrul unei reuniuni a Colegiului Comisarilor Europeni.