

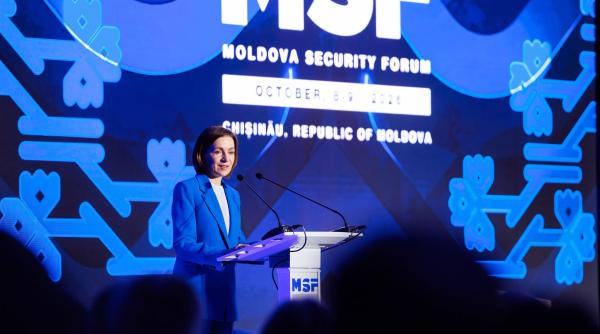
Corespondență de la Chișinău: Moldova Security Forum și războiul Rusiei împotriva R. Moldova
08 Octombrie 2026

Pentru armata ucraineană, vulnerabilitatea fabricilor occidentale reprezintă o amenințare la fel de presantă ca rachetele lansate asupra propriilor centre logistice. După cum reiese dintr-o amplă analiză realizată de Ukrainska Pravda, poate cel mai bun exemplu al acestui context de securitate s-a consumat pe aeroportul din Leipzig în noaptea de 4 spre 5 august 2026. Trei drone de atac de tip FPV încărcate cu material explozibil au fost îndreptate împotriva unei aeronave cargo An-124 Ruslan, operată de compania de stat Antonov Airlines.
Aceste avioane asigură livrarea unor transporturi grele de echipamente militare destinate Ucrainei și trupelor aliate. Distrugerea aeronavei a fost evitată accidental, deoarece încărcătura primei drone nu s-a declanșat la impact, al doilea aparat a lovit un alt avion parcat în zonă, iar a treia dronă nu a mai fost lansată, fiind recuperată ulterior de poliție după ce operatorul a fugit. Anchetele tehnice au arătat similitudini evidente între dispozitivul exploziv improvizat și încărcăturile descoperite în depozite clandestine create de agenți ruși pe teritoriul european. Faptul că Moscova a vizat direct un activ logistic strategic pe teritoriul Germaniei arată că rețelele de sabotaj au trecut la acțiuni de atac.
Datele colectate de analiștii OSINT confirmă amploarea acestei ofensive. Monitorizările realizate de platforma Malcontent News arată că, din 2022 până în toamna anului 2026, pe teritoriul european s-au înregistrat 497 de acțiuni de război hibrid, dintre care 454 au avut legături clare cu activitatea serviciilor de informații din Rusia și Belarus. Doar de la începutul lunii septembrie 2026 au fost identificate 50 de astfel de incidente, cel puțin zece dintre ele vizând direct companii din sectorul apărării sau trasee de transport militar. Kremlinul nici măcar nu mai încearcă să mențină ambiguitatea în ceea ce privește acțiunile sale.
Întrebat recent dacă Rusia intenționează să lovească obiective industriale din Marea Britanie, Vladimir Putin a răspuns că acest lucru constituie un secret militar, în timp ce Dmitri Medvedev a indicat deschis că lista celor 21 de companii europene producătoare de drone, publicată în aprilie de Ministerul Apărării de la Moscova, reprezintă o listă de ținte luate în calcul.
Din punctul de vedere al Kievului, mecanismul de execuție ales de serviciile ruse explică de ce aceste atacuri sunt greu de contracarat de autoritățile civile. FSB și GRU nu își folosesc proprii ofițeri pentru a plasa încărcături explozive. Serviciile recrutează infractori locali prin intermediul canalelor de comunicare criptate, plătesc sarcinile pe care acesteia trebuie să le desfosare exclusiv în criptomonede și apelează la foști recrutori ai companiei militare private Wagner Group. În numeroase cazuri, agenții ruși au exploatat vulnerabilitățile refugiaților ucraineni aflați în state europene pentru a-i convinge să execute acțiuni de recunoaștere sau acte de sabotaj.
Această structură descentralizată le permite rușilor să mascheze atacurile sub forma unor accidente industriale sau acțiuni de protest organizate de mișcări ecologiste, anti-război sau pro-palestiniene, așa cum s-a întâmplat în cazul incendiului deliberat de la compania cehă LPP Holding, producătoare de drone pentru forțele ucrainene.
Trecerea de la tentative de intimidare, precum complotul din 2024 vizând asasinarea directorului executiv al companiei Rheinmetall, Armin Papperger, la distrugerea fizică a unităților de producție arată o escaladare a acțiunilor întreprinse de serviciile ruse în 2026.
Sabotajele au vizat rețeaua electrică ce alimentează fabricile companiilor KNDS și MBDA, lăsând fără curent 3.000 de locuințe, precum și unitățile de producție ale Milrem Robotics din Estonia și Skyeton din Slovacia. Incendii și explozii similare au fost documentate la depozitele producătorului bulgar EMCO, condus de Emilian Gebrev – țintă a operațiunilor GRU încă din 2014 –, precum și la facilități din Italia, Franța, Polonia și Serbia care furnizează echipamente Ucrainei.
În schimb, țări care refuză să sprijine militar Ucraina, precum Ungaria, nu au înregistrat niciun astfel de incident, ceea ce arată că atacurile sunt calibrate politic pentru a forța statele active să își restrângă ajutorul.
Ucrainenii consideră această campanie o amenințare directă deoarece ea exploatează ezitările politice ale capitalelor europene. În timp ce Germania a început să desfășoare forțe speciale în orașe strategice și caută depozitele ascunse de arme cu sprijinul experților ucraineni, iar Polonia a alocat 10.000 de soldați pentru a proteja căile ferate, guverne precum cele din Bulgaria sau Italia continuă să catalogheze exploziile de la fabricile lor drept simple erori umane pentru a evita o escaladare diplomatică cu Moscova.
Pentru autoritățile de la Kiev, această reticență a guvernelor occidentale de a sancționa acțiunile Kremlinului permite Rusiei să testeze limitele Articolului 5 din Tratatul NATO și să identifice vulnerabilitățile logistice ale alianței, transformând statele din spatele frontului într-o zonă vulnerabilă în care producția de armament este subminată din interior.